GABRIELA CECCHIN
FOLHAPRESS
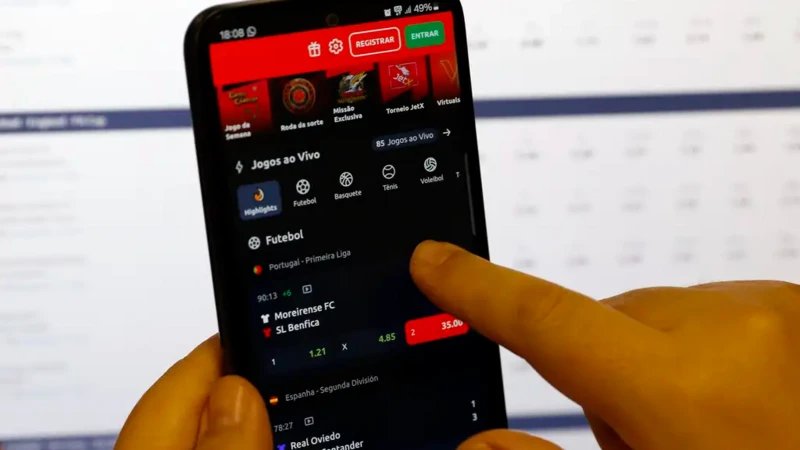
Uma rede de falsas plataformas de apostas promete retornos de até R$ 3.000 a partir de depósitos de R$ 20 a R$ 30, mas bloqueia o saque por meio da própria programação dos sites, segundo investigação da ZenoX, empresa brasileira de cibersegurança.
O estudo, chamado Saque Fantasma, identificou uma estrutura que simula uma casa de apostas, mostra ao usuário um saldo aparentemente disponível e, no momento do saque, exige um novo pagamento de R$ 30 para liberar o dinheiro.
A análise do código mostrou que, em determinadas condições, o próprio navegador do usuário fabrica o QR Code usado para a cobrança e o sistema não consegue confirmar o pagamento da taxa.
Em uma das bases analisadas, a ZenoX encontrou 415 contas de usuários e 231 transações de depósito.
Destas, 92% estavam na faixa de R$ 20 a R$ 30 e 68% permaneciam com status pendente, sem devolução. O painel interno da plataforma registrava R$ 107.519 em saldo acumulado entre as contas desde dezembro de 2025.
Outra plataforma relacionada à operação, identificada como NEWWBET7K, tinha uma base com mais de 3.600 contas. Nela, os pesquisadores encontraram nomes, emails e telefones de usuários expostos.
A investigação identificou três domínios como parte da mesma operação: MAXXBET7K, MAXBTT7K e NEWWBET7K. Segundo a ZenoX, os sites compartilham elementos de aplicação, infraestrutura, funcionamento e mecanismo de cobrança. A identidade civil dos responsáveis, porém, não foi confirmada pelo estudo.
O esquema ocorre em meio à proibição das bets no país, decretada pelo governo no dia 25 de setembro. Antes da medida, somente empresas autorizadas pela SPA (Secretaria de Prêmios e Apostas) podiam operar nacionalmente, e os sites autorizados utilizavam o domínio “.bet.br” algo não seguido pelas plataformas analisadas pelo estudo.
COMO FUNCIONA O GOLPE
A porta de entrada são redes sociais. Segundo o relatório, uma das abordagens coletadas no Instagram orientava o usuário a entrar em um link, fazer um cadastro, depositar R$ 20 e enviar o comprovante e a chave Pix em troca de R$ 2.000.
A investigação também encontrou uma conta de TikTok relacionada ao esquema com mais de 126 mil seguidores e 2,5 milhões de curtidas. A operação utilizava Instagram e Telegram para divulgação e suporte.
Depois do primeiro Pix, a vítima encontra uma interface que imita uma plataforma de apostas, com jogos, saldo e registros de supostos saques. O site também apresenta elementos destinados a reforçar a aparência de legitimidade, como uma vitrine de “últimos saques”, com nomes parcialmente ocultados e valores altos.
Quando tenta retirar o suposto saldo, o usuário é informado de que precisa pagar uma taxa de R$ 30 para liberar o saque. O usuário deve gerar um QR Code para o pagamento. O mecanismo responsável por verificar a transação, porém, não consegue confirmar que a taxa foi paga.
Com isso, o saque continua marcado como “Pagamento da Taxa Pendente”. O usuário pode gerar outro QR Code, reiniciando o ciclo. Na base analisada, 157 das 231 transações estavam pendentes.
A plataforma também possuía um mecanismo de bônus condicionado a depósito. Segundo a análise, o usuário era informado de que precisava ter um depósito mínimo de R$ 30 aprovado para receber o bônus.
A ZenoX conseguiu acessar a estrutura interna das plataformas porque encontrou credenciais de produção expostas no código público do site. A investigação também identificou uma falha que permitia a elevação de privilégios de uma conta durante o cadastro. Essas vulnerabilidades permitiram aos pesquisadores analisar os dados armazenados no backend.
A plataforma NEWWBET7K repetia o modelo encontrado nos outros endereços e apresentava a mesma estrutura de cobrança. Nela, a investigação encontrou uma base com mais de 3.600 contas de usuários.
Os registros continham nomes, emails e telefones. A exposição preocupa também pelo risco de golpes posteriores, já que os dados podem ser utilizados para abordar as próprias vítimas com novas tentativas de fraude.
A ZenoX identificou ainda um canal de suporte da plataforma no Telegram e características de infraestrutura semelhantes às observadas nos demais sites. O conjunto de evidências levou os pesquisadores a classificar os endereços como parte da mesma operação, com alta confiança no nível de código e de modus operandi.
O QUE FAZER SE CAIU NO GOLPE
A principal recomendação da ZenoX para quem já fez um depósito é não enviar mais dinheiro. Novas cobranças apresentadas como taxa de saque, verificação, depósito mínimo ou pagamento necessário para liberar o saldo devem ser tratadas como continuidade do golpe.
A orientação é preservar o máximo possível de evidências antes que páginas, perfis ou conversas desapareçam. Entre os registros importantes estão:
- comprovantes dos Pix, com data, valor e chave recebedora;
- capturas de tela das conversas com quem divulgou a plataforma;
- imagens das páginas e dos perfis usados na abordagem;
- registros das transações mostradas pelo site;
- links e publicações relacionados à falsa bet.
A ZenoX também recomenda registrar denúncia nos canais adequados e reportar os perfis e conteúdos às próprias redes sociais.
A investigação afirma que a rede pode resistir à derrubada de sites específicos por meio da troca de domínios e contas nas redes sociais. Por isso, recomenda o monitoramento de novos endereços que repitam o padrão de nomes e da oferta de depósitos pequenos em troca de retornos elevados.